 Simone
重放攻击
的有关信息介绍如下: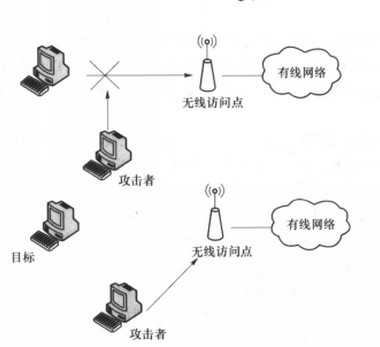
重放攻击(Replay Attacks)又称重播攻击、回放攻击,是计算机安全领域中针对身份认证过程的攻击手段,通过重复发送已被接收的数据包实施欺骗 。其原理为攻击者(可由通信发起者或拦截数据的敌方)利用网络监听等方式盗取认证凭据,并将这些数据原样重发至接收方,即使数据加密也能通过重复有效操作破坏系统认证流程 。该攻击在任何网络通信过程中都可能发生。
根据消息接收方关系,重放攻击可分为直接重放、反向重放和第三方重放三类,基于协议回合则分为当前回合外攻击和回合内攻击 。防御方案主要采用随机数、时间戳及流水号的组合机制,同时挑战-应答机制和一次性口令也广泛应用于实际防护 。典型案例如电子商务系统中,通过添加时间字段与随机数可有效识别并拦截重复订单 。
想要了解更多“重放攻击”的信息,请点击:重放攻击百科